Datenschutz und Compliance im IT-Betrieb: Strategien gegen den administrativen Kollaps
IT-Abteilungen stehen aktuell unter enormem Druck. Einerseits treiben sie die Integration moderner Cloud-Architekturen und lokaler KI-Modelle wie Gemini voran, andererseits verschärfen regulatorische Vorgaben die Anforderungen an Dokumentation und Nachweise massiv. Gerade das aktuelle Jahr 2026 zeigt: Richtlinien wie NIS2 und komplexe Datenschutzvorgaben binden erhebliche Ressourcen.
Administratoren und Sicherheitsverantwortliche verbringen oft mehr Zeit mit dem Ausfüllen von Checklisten als mit der tatsächlichen Härtung ihrer Netzwerke. Dieser Zustand bremst Innovationen aus und führt zu massiven Engpässen in den Fachbereichen. Um Datenschutz dauerhaft ohne interne Kapazitätsengpässe sichern zu können, bedarf es grundlegend neuer Konzepte in der Unternehmensorganisation. Ein bloßes Aufstocken des Personals scheitert meist am akuten Fachkräftemangel.
Die operative Dauerbelastung zwischen den Audits
Der größte Fehler im Compliance-Management ist die alleinige Konzentration auf den eigentlichen Audit-Termin. Die wahre Herausforderung für Unternehmen liegt in der kontinuierlichen Arbeit, die zwischen diesen Stichtagen anfällt. Sicherheitsmaßnahmen müssen laufend überwacht, nachgesteuert und detailliert für externe Prüfer dokumentiert werden.
Oft fehlt es an dedizierten Teams, die sich ausschließlich um diese administrativen Aufgaben kümmern. Stattdessen übernehmen IT-Leiter oder Systemadministratoren diese Rollen in Personalunion, was zwangsläufig zu gravierenden Konflikten im Tagesgeschäft führt. Genau an diesem Punkt suchen viele Betriebe nach struktureller Entlastung. Ein praktikabler Ansatz ist es, operative Aufgaben konsequent auszulagern, indem man beispielsweise einen Datenschutzbeauftragter extern in die Prozesse einbindet.
Durch diese Auslagerung der operativen Tätigkeiten wird effektiv verhindert, dass sich kurz vor einem Audit Panik im Unternehmen breit macht. Die gefürchtete „Audit-Hektik“, bei der wochenlang fieberhaft fehlende Nachweise zusammengesucht werden, weicht einem kontinuierlichen, ruhigen Prozess. Die internen Teams gewinnen Planungssicherheit zurück.
„Die Dokumentationspflicht darf nicht zur primären Aufgabe von IT-Architekten verkommen, sonst ersticken wir jede technologische Weiterentwicklung im Keim.“
Managed Governance als struktureller Lösungsansatz
Das Konzept der Managed Governance bietet eine passgenaue Antwort auf die beschriebenen Ressourcenprobleme in der IT. Anstatt lediglich weitere Software-Tools bereitzustellen, die bedient werden müssen, übernehmen spezialisierte Dienstleister den kompletten operativen Betrieb von Informationssicherheits- und Datenschutz-Managementsystemen.
Dieser Ansatz geht in der Praxis weit über klassisches Consulting hinaus. Externe Partner integrieren sich tief in die Unternehmensabläufe und kümmern sich aktiv um das Einholen von Nachweisen. Sie übernehmen die direkte Koordination mit verschiedenen Fachbereichen und die engmaschige Verfolgung offener Maßnahmen. Die internen Teams werden dadurch von zeitraubender Fleißarbeit und endlosen Kommunikationsschleifen befreit.
Gleichzeitig bleibt die strategische Entscheidungshoheit unangetastet im Unternehmen. Die Letztverantwortung für Risikoeinschätzungen, das Setzen von Prioritäten und die Freigabe von Budgets liegt weiterhin beim Vorstand oder der Geschäftsführung. Der externe Partner agiert hierbei als ausführendes Organ, das die strategischen Vorgaben nahtlos in die tägliche Praxis übersetzt.
Synergieeffekte durch den Multi-Standard-Ansatz
Unternehmen stehen heute selten vor der Aufgabe, nur eine einzige Norm erfüllen zu müssen. Neben der ohnehin obligatorischen DSGVO fordern Auftraggeber und Behörden Zertifizierungen nach ISO 27001, branchenspezifische Nachweise wie TISAX oder die Einhaltung der strengen NIS2-Richtlinien. Diese Themenkomplexe völlig isoliert voneinander zu bearbeiten, potenziert den administrativen Aufwand unnötig.
Ein intelligentes Compliance-Management nutzt daher zwingend einen Multi-Standard-Ansatz. Viele technische und organisatorische Maßnahmen überschneiden sich bei den verschiedenen Normen erheblich. Ein funktionierendes Identity and Access Management (IAM), etwa durch die strikte Nutzung von Google Workspace Policies und Zwei-Faktor-Authentifizierung, dient als valider Nachweis für gleich mehrere Zertifizierungen.
Wenn ein externer Partner diese operativen Prozesse zentral steuert, sorgt er dafür, dass ein einmal erbrachter Nachweis intelligent auf alle relevanten Standards gemappt wird. Das vermeidet doppelte Dokumentationsarbeit und reduziert die Anzahl der internen Rückfragen an die ohnehin belasteten Fachbereiche drastisch. Das gesamte Management-System wird schlanker, effizienter und deutlich resistenter gegen formale Fehler.
Technologie und menschliche Expertise im Einklang
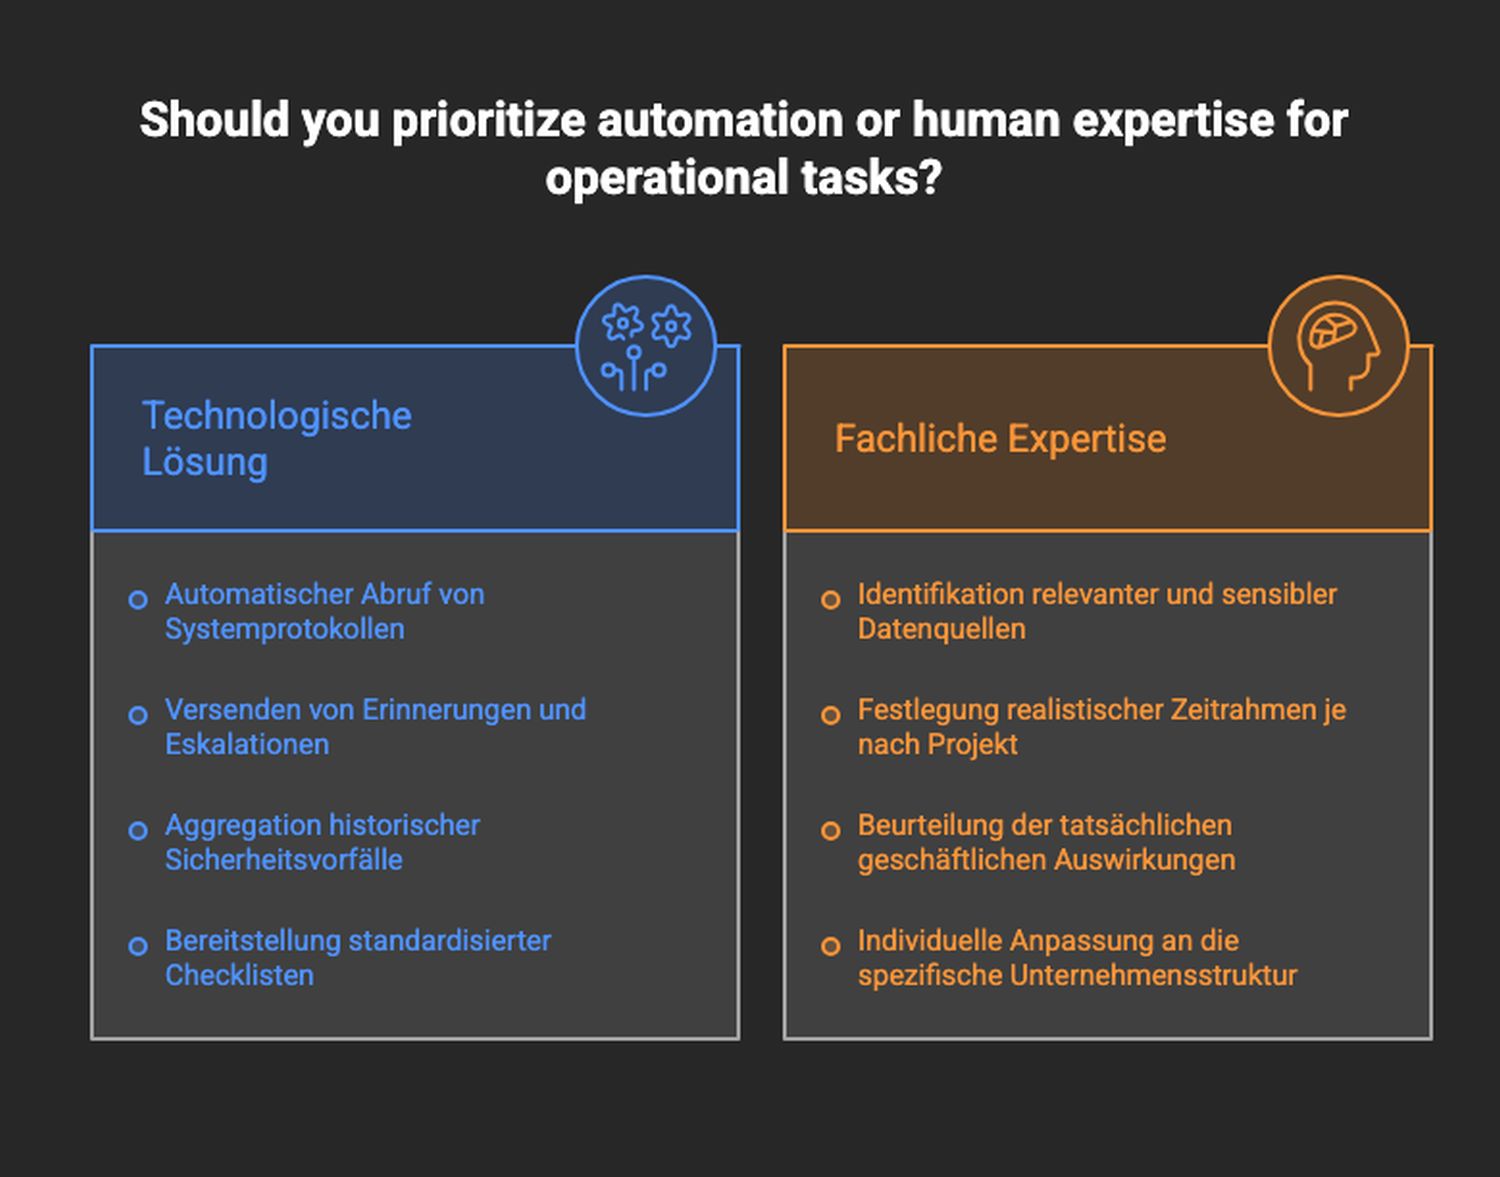
Die bloße Einführung einer neuen Compliance-Software löst an sich noch keine organisatorischen Probleme. Tools zur Automatisierung können Routineaufgaben zwar erheblich beschleunigen, doch sie stoßen bei komplexen, kontextabhängigen Beurteilungen schnell an ihre Grenzen. Hier ist eine fundierte menschliche Einschätzung zwingend erforderlich, um Fehlentscheidungen zu vermeiden.
Der erfolgreichste Weg zur Ressourcenschonung liegt in der geschickten Kombination aus moderner Technologie und fachlicher Expertise. Automatisierte Workflows übernehmen das Erinnern an Fristen, das Sammeln von Logfiles aus dem IT-System oder die Verteilung von Standard-Fragebögen. Die Auswertung unklarer Sachverhalte oder die Definition von angemessenen Schutzmaßnahmen erfordert hingegen die Praxiserfahrung von Spezialisten.
Dieses hybride Modell garantiert eine dauerhaft hohe Qualität der Governance-Prozesse. Fehlerhafte Automatismen werden durch den menschlichen Faktor rechtzeitig erkannt und korrigiert, während die Sicherheitsexperten nicht durch monotone Klickarbeit zermürbt werden. Die Rollenverteilung zwischen maschineller Effizienz und menschlicher Einordnung lässt sich dabei sehr klar strukturieren.
Freiräume für die Kernaufgaben der IT schaffen
Die gezielte Auslagerung des operativen Compliance-Betriebs hat direkte, spürbare Auswirkungen auf die Produktivität der gesamten IT-Organisation. Wenn sich Administratoren im Alltag nicht mehr um die Nachverfolgung von Datenschutzschulungen oder das mühsame Zusammentragen von ISO-Nachweisen kümmern müssen, entstehen wichtige zeitliche Freiräume.
Diese freigewordenen Kapazitäten können endlich wieder in Projekte fließen, die dem Unternehmen einen echten technologischen Vorsprung verschaffen. Ob es die reibungslose Migration auf neue Cloud-Plattformen, die Einführung moderner Hardware-Flotten im Mobile Device Management oder die Optimierung von internen Netzwerken ist – die Fachbereiche können sich wieder auf ihre eigentliche Bestimmung konzentrieren.
Um diesen Zustand zu erreichen und Datenschutz dauerhaft ohne interne Kapazitätsengpässe sichern zu können, sollten Entscheidungsträger bei der Neuorganisation folgende Prinzipien berücksichtigen:
- Konsequente Trennung: Die operative Umsetzung von Nachweispflichten und die strategische Verantwortung strikt voneinander trennen.
- Zentralisierung von Nachweisen: Einmal erfasste Daten und Dokumente für alle relevanten Zertifizierungen im Rahmen eines Multi-Standard-Konzepts nutzbar machen.
- Hybride Steuerung: Den passgenauen Mix aus Tool-basierter, prozessualer Automatisierung und externem Fachwissen etablieren.
- Kontinuierlicher Betrieb: Sich vom reaktiven, panischen Audit-Modus verabschieden und hin zu einem permanent gepflegten Management-System wechseln.
Die Entscheidung für Managed Governance ist somit weit mehr als nur die reine Pflichterfüllung gegenüber Gesetzgebern oder Kunden. Sie ist ein zentraler strategischer Hebel, um die Agilität, die Innovationskraft und die Leistungsfähigkeit der eigenen IT-Infrastruktur nachhaltig abzusichern.
GoogleWatchBlog bei Google News abonnieren | GWB-Newsletter
Teile diesen Artikel: