Bild von Szabó Viktor auf Pexels
Google Fonts, Google Maps und Google Analytics gehören zu den am häufigsten eingebundenen Drittdiensten im WordPress-Ökosystem. Sie sind praktisch, weit verbreitet und in vielen Themes und Plugins bereits vorkonfiguriert. Genau diese Selbstverständlichkeit ist aber das Problem. Wer eine WordPress-Seite einmal aufsetzt und danach nicht regelmäßig pflegt, riskiert nicht nur Performance-Einbußen, sondern auch rechtliche Folgen und Vertrauensverluste beim Publikum. Eine professionelle WordPress Betreuung setzt deshalb genau dort an, wo viele Betreiber den Überblick verlieren, nämlich bei den kleinen, aber folgenreichen Google-Integrationen im Hintergrund.
Warum Google-Dienste in WordPress dauerhaft Pflege brauchen
WordPress zählt zu den am weitesten verbreiteten Content-Management-Systemen. Mit der Verbreitung wachsen auch die Anforderungen. Datenschutzrechtlich gelten Google Fonts, Maps und Analytics in der Regel als Datenübermittlung an einen US-Anbieter, sobald sie ohne lokale Auslieferung oder ohne Einwilligung geladen werden. Spätestens seit dem viel diskutierten Urteil des Landgerichts München I aus dem Jahr 2022 zur dynamischen Einbindung von Google Fonts ist deutlich geworden, dass die Übertragung von IP-Adressen an Google ohne Rechtsgrundlage rechtlich angreifbar sein kann. Die Diskussion hat sich seitdem auf Maps und Analytics 4 ausgeweitet.
Für Betreiber heißt das, dass eine einmal saubere Konfiguration nicht reicht. Theme-Updates, neue Plugins, Page-Builder-Elemente oder ein zusätzlicher Blockeditor-Block können erneut externe Schriften, Karten oder Tracking-Skripte einbinden. Ohne kontinuierliche Kontrolle entsteht eine Lücke zwischen dem, was Ihre Datenschutzerklärung verspricht, und dem, was Ihre Seite technisch tatsächlich tut.
Google Fonts: kleine Ursache, großes Risiko
Google Fonts ist ein häufiger Fall, in dem unbemerkt Daten an Google fließen können. Viele Themes binden Schriftarten standardmäßig über das Google-CDN ein. Auch Page-Builder wie Elementor oder Divi laden Schriften je nach Einstellung extern nach.
Nicht nur das Theme ist relevant. Auch Builder, einzelne Plugins oder vorgefertigte Templates können externe Fonts nachladen. Selbst nach einer manuellen Umstellung auf lokal gehostete Fonts kann eine spätere Änderung das Verhalten wieder aktivieren.
Eine belastbare Lösung umfasst drei Schritte: die Schriften lokal hosten, die externe Quelle im Theme oder per Filter deaktivieren und die Seite regelmäßig auf Requests an fonts.googleapis.com oder fonts.gstatic.com prüfen.
Google Maps: erst laden, wenn zugestimmt wurde
Karten auf Kontaktseiten sind weit verbreitet, besonders bei lokalen Anbietern. Technisch lädt eine eingebettete Google Map jedoch Skripte und Schriften von Google nach und überträgt dabei Nutzerdaten. Ohne vorherige Einwilligung über ein Consent-Tool ist diese Einbindung in den meisten Konstellationen problematisch.
Wie eine datenschutzkonforme Karte aussieht
In der Praxis bewährt sich ein zweistufiges Vorgehen. Im Standardzustand wird statt der echten Karte ein Platzhalter mit Hinweis und Einwilligungs-Button angezeigt. Erst nach aktiver Zustimmung wird die Karte geladen.
Wenn die volle Google-Funktionalität nicht nötig ist, kommen datenschutzfreundlichere Karten-Anbieter wie OpenStreetMap infrage. Entscheidend ist, dass die gewählte Lösung dokumentiert ist und technisch zuverlässig umgesetzt wird.
Google Analytics 4: nur mit sauberer Einwilligungslogik
Mit der Umstellung auf Google Analytics 4 ist Tracking in vielen Setups komplexer geworden. Cookieless Pings, Datenaufbewahrungsfristen, Server-Side-Tagging und die korrekte Verknüpfung mit einem Consent-Management-Tool gehören zur Pflichtkonfiguration. Hinzu kommt, dass das EU-US Data Privacy Framework zwar eine neue Rechtsgrundlage für Datentransfers in die USA geschaffen hat, die Diskussion um Drittlandtransfers aber weiterläuft.
Eine belastbare Analytics-Einbindung in WordPress umfasst ein vertrauenswürdiges Consent-Tool, das Analytics erst nach Einwilligung lädt, sowie einen sauber eingebundenen Tag-Manager-Container statt verteilter Snippets in Theme-Dateien.
Gerade bei Analytics bleibt fehlerhaftes Tracking oft lange unbemerkt. Eine Seite, die über Monate keine validen Daten liefert, schafft keine verlässliche Grundlage für Entscheidungen.
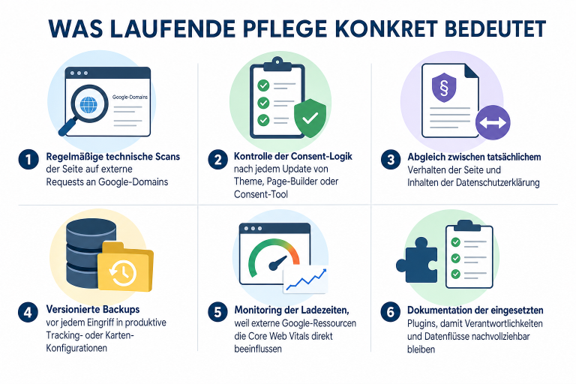
Was laufende Pflege bei Google-Diensten konkret umfasst
Wer WordPress professionell betreibt, denkt nicht in einmaligen Setups, sondern in festen Prüfprozessen. Eine seriöse Betreuung umfasst in Bezug auf Google-Dienste typischerweise diese Bausteine:
- regelmäßige technische Scans der Seite auf externe Requests an Google-Domains
- Kontrolle der Consent-Logik nach Änderungen an Theme, Page-Builder oder Consent-Tool
- Abgleich zwischen tatsächlichem Verhalten der Seite und Inhalten der Datenschutzerklärung
- versionierte Backups vor jedem Eingriff in produktive Tracking- oder Karten-Konfigurationen
- Monitoring der Ladezeiten, weil externe Google-Ressourcen die Core Web Vitals direkt beeinflussen können
- Dokumentation der eingesetzten Plugins, damit Verantwortlichkeiten und Datenflüsse nachvollziehbar bleiben
Infografik
Warum Datenschutz und Performance zusammen gedacht werden sollten
Datenschutzkonforme Konfigurationen sind oft auch performancetechnisch sinnvoll. Lokal gehostete Schriften sparen DNS-Lookups und externe Roundtrips. Karten-Platzhalter verhindern, dass schwere Map-Skripte schon beim ersten Seitenaufruf geladen werden. Einwilligungsbasiertes Analytics-Tracking reduziert die Last für Nutzer, die nicht zugestimmt haben. Wer in eine saubere Google-Integration investiert, verbessert damit oft auch Largest Contentful Paint, Interaction to Next Paint und Cumulative Layout Shift, also Werte der Core Web Vitals, die Google im Rahmen der Page Experience als Ranking-Signale berücksichtigt.
Welche Fehler im Alltag besonders häufig auftreten
In der Praxis tauchen immer wieder die gleichen Muster auf. Ein neues Plugin bringt eigene Schriftarten mit, die über das Google-CDN nachgeladen werden. Ein Theme-Update überschreibt die Konfiguration für lokal gehostete Fonts. Ein Consent-Tool wird aktualisiert und kategorisiert Analytics plötzlich anders. Ein Redakteur bettet ein YouTube-Video oder eine Google-Map per Block ein, ohne den datenschutzkonformen Block zu nutzen. Jede dieser Situationen ist für sich genommen überschaubar. Zusammen entsteht daraus ein Risiko, das ohne laufende Pflege leicht unbemerkt bleibt.
Wann professionelle WordPress Betreuung sinnvoll wird
Kleine Webseiten mit einem klaren Setup und technisch versierten Betreibern können viele dieser Aufgaben intern abdecken. Sobald Ihre Seite jedoch mehrere Plugins, Mehrsprachigkeit, einen Shop oder mehrere Redakteure umfasst, lohnt sich externe Unterstützung.
Je mehr Beteiligte und Systeme im Spiel sind, desto größer wird das Risiko, dass Änderungen an einer Stelle unerwünschte Folgen an anderer Stelle haben. Das betrifft besonders Consent-Logik, Tracking und externe Einbindungen.
Als spezialisierter WordPress Freelancer aus München kenne ich die typischen Fallstricke gängiger Themes, weiß, welche Consent-Tools mit welchen Tracking-Setups sauber harmonieren, und kann Änderungen fachlich einordnen. Gerade für Unternehmen, Selbstständige und Organisationen, für die WordPress geschäftskritisch ist, hat diese laufende Unterstützung einen klaren praktischen Nutzen.
Fazit: Professionelle WordPress Betreuung hält die Seite verlässlich
Google Fonts, Maps und Analytics sind keine Einmal-Themen, sondern dauerhafte Bestandteile vieler WordPress-Seiten. Wer sie nur beim Launch konfiguriert und danach nicht mehr prüft, riskiert, dass die Seite mit der Zeit vom datenschutzkonformen Zustand abweicht. Kontinuierliche Betreuung hilft dabei, Datenschutz, Performance und Nutzererlebnis dauerhaft sauber aufeinander abzustimmen. Wenn Sie Ihre Seite als Geschäftswerkzeug verstehen, ist das keine Nebensache, sondern Teil des laufenden Betriebs.